Windows 11 : Désactiver le Secure Boot pourrait bloquer vos apps
Microsoft durcit la sécurité de Windows 11 : le risque de blocage des applications
Par Lev3lup.be
Lors de sa conférence Ignite 2026, tenue ce mardi 17 novembre, Microsoft a dévoilé une évolution majeure dans son approche de la cybersécurité. L’entreprise a présenté la « protection de base » (Windows baseline protection), un mécanisme intégré qui agrège huit critères de sécurité essentiels pour évaluer l’intégrité d’un poste Windows.
Cette innovation permet aux applications de s’appuyer sur ces données pour déterminer si l’environnement système répond à leurs exigences minimales. En cas de non-conformité, les développeurs auront la possibilité de restreindre certaines fonctionnalités ou d’interdire purement et simplement le lancement de leur logiciel.
Comment fonctionne cette nouvelle vérification ?
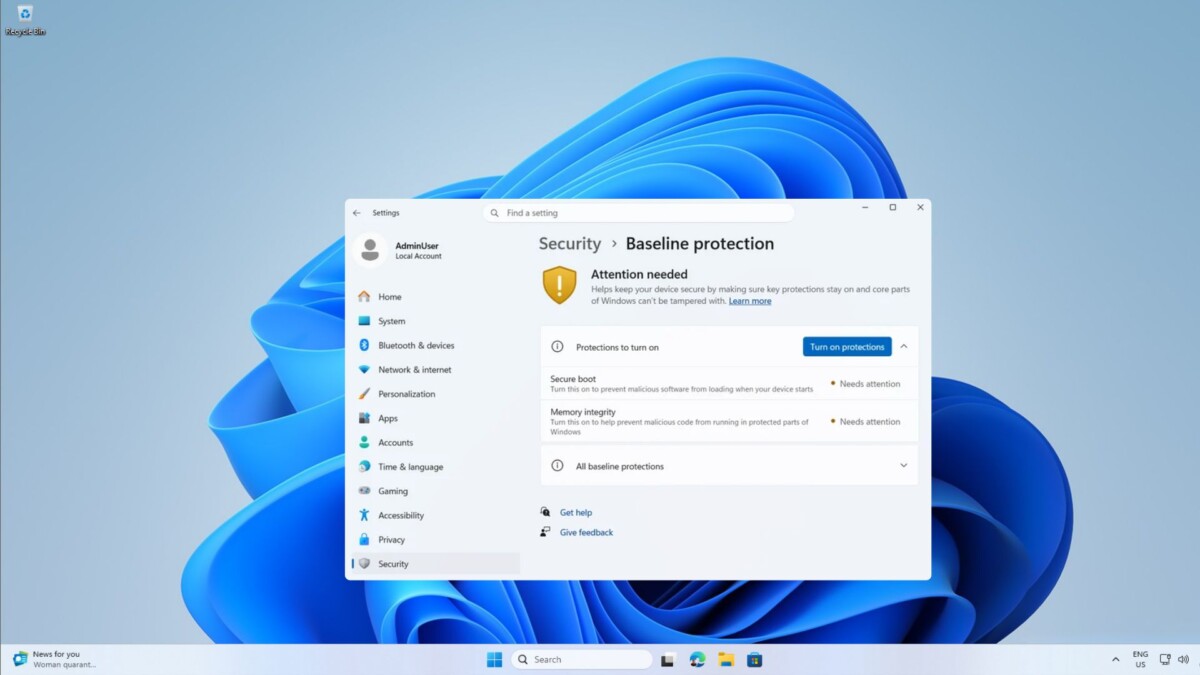
Actuellement accessible aux membres du programme Windows Insider, cette fonctionnalité est destinée à un déploiement généralisé courant 2027. Son objectif est clair : transformer une série de contrôles individuels en une réponse binaire globale. Le système indiquera simplement si le PC passe ou échoue au contrôle, listant les protections manquantes.
Cette approche centralisée remplace les vérifications « à la carte » menées par chaque éditeur de logiciel. Par exemple, aujourd’hui, une banque exige peut-être une puce TPM 2.0, tandis qu’un jeu anti-triche vérifie la signature des pilotes. Avec la protection de base, Windows fournira un état global qui simplifiera pour les développeurs la décision d’autoriser ou non l’exécution.
Les huit critères d’évaluation
- Le nouveau système évalue spécifiquement les huit éléments suivants :
- **TPM 2.0** : Le module de plateforme sécurisée.
- **Secure Boot** : La vérification des signatures au démarrage.
- **VBS** : La sécurité basée sur la virtualisation.
- **Pilotes signés uniquement** : Interdiction des pilotes non certifiés.
- **Pilotes certifiés Windows** : Validation par le fabricant du système.
- **Protection du débogueur du noyau** : Empêchement de l’accès au mode débogage.
- **Protection contre les pilotes vulnérables** : Filtrage des drivers à risque.
> « La plateforme indique l’état ; vous êtes responsable de la politique. »
> — Brandon Bray, chef de produit principal Windows chez Microsoft.
Impact sur les utilisateurs Linux en dual-boot
Une conséquence directe de cette mesure concerne les utilisateurs pratiquant le dual-boot avec Linux. Pour installer un système d’exploitation alternatif, il est souvent nécessaire de désactiver le démarrage sécurisé (Secure Boot) ou l’intégrité de la mémoire.
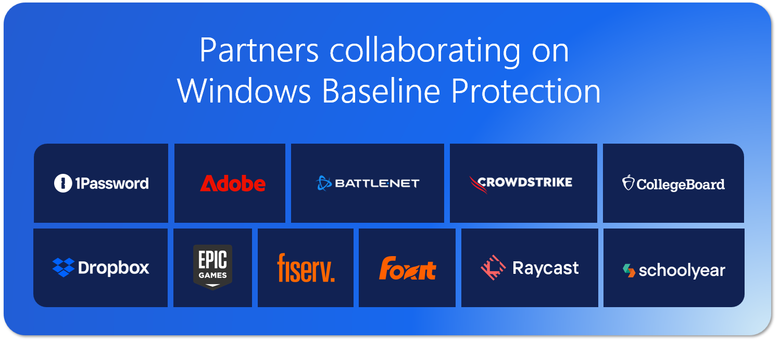
Avec l’arrivée de la protection de base, ces configurations risquent d’être immédiatement repérées comme non conformes. Les applications sensibles, telles que Adobe, Battle.net, 1Password ou Schoolyear (déjà onze entreprises testant le système), pourraient alors refuser de se lancer sur un PC jugé « insécurisé ».
Il est important de noter que les éditeurs n’ont pas encore annoncé qu’ils bloqueraient systématiquement ces machines. Cependant, des logiciels comme Battlefield 6 refusent déjà de démarrer sans Secure Boot. La nouvelle fonctionnalité de Microsoft ne fait que formaliser et généraliser cette logique.
L’intégrité de la mémoire : un point de vigilance
Un autre aspect crucial touché par ces changements concerne l’intégrité de la mémoire (Memory Integrity). Bien que Microsoft ait conseillé en 2022 de désactiver ce mécanisme pour gagner en performances, Windows 11 l’active désormais automatiquement sur la plupart des machines.
Si vous avez choisi de le désactiver manuellement pour des raisons de compatibilité ou de performance, votre ordinateur échouera au contrôle de sécurité. Dana Huang, vice-présidente de la sécurité Windows chez Microsoft, explique que cette exigence sera « versionnée ». Autrement dit, un poste considéré comme suffisamment sécurisé aujourd’hui pourrait ne plus l’être demain, à mesure que les seuils de sécurité seront relevés avec chaque nouvelle mise à jour.
Que faire pour ses utilisateurs ?
Face à une évolution inévitable du paysage technologique, la prudence est de mise. Les joueurs et les professionnels doivent surveiller attentivement l’état de leur configuration matérielle et logicielle. Désactiver des fonctions de sécurité pour optimiser légèrement les performances ou installer un système d’exploitation secondaire pourrait devenir incompatible avec l’exécution de logiciels critiques.
Microsoft précise que les développeurs conservent le droit de décider de la sévérité de leurs blocages : ils peuvent choisir d’afficher un avertissement, de verrouiller certaines fonctions ou de bannir l’application. Pour Lev3lup.be, cette tendance marque une nouvelle ère où la conformité aux standards de sécurité de Windows devient un prérequis incontournable pour toute application souhaitant s’exécuter sur le système d’exploitation.