Windows 11: Secure Boot uitschakelen kan uw apps blokkeren
—
# Microsoft verhard de beveiliging van Windows 11: risico op blokkering van applicaties
Door Lev3lup.be
Tijdens zijn Ignite 2026-conferentie, gehouden dinsdag 17 november, onthulde Microsoft een belangrijke ontwikkeling in zijn aanpak van cyberbeveiliging. Het bedrijf presenteerde de ‘basisscherming’ (Windows baseline protection), een ingebouwd mechanisme dat acht essentiële beveiligingscriteria samenvoegt om de integriteit van een Windows-apparaat te beoordelen.
Deze innovatie stelt applicaties in staat om zich op deze gegevens te baseren om te bepalen of de systeemomgeving aan hun minimale eisen voldoet. Bij niet-naleving kunnen ontwikkelaars bepaalde functies beperken of het uitvoeren van hun software volledig verbieden.
Hoe werkt deze nieuwe verificatie?
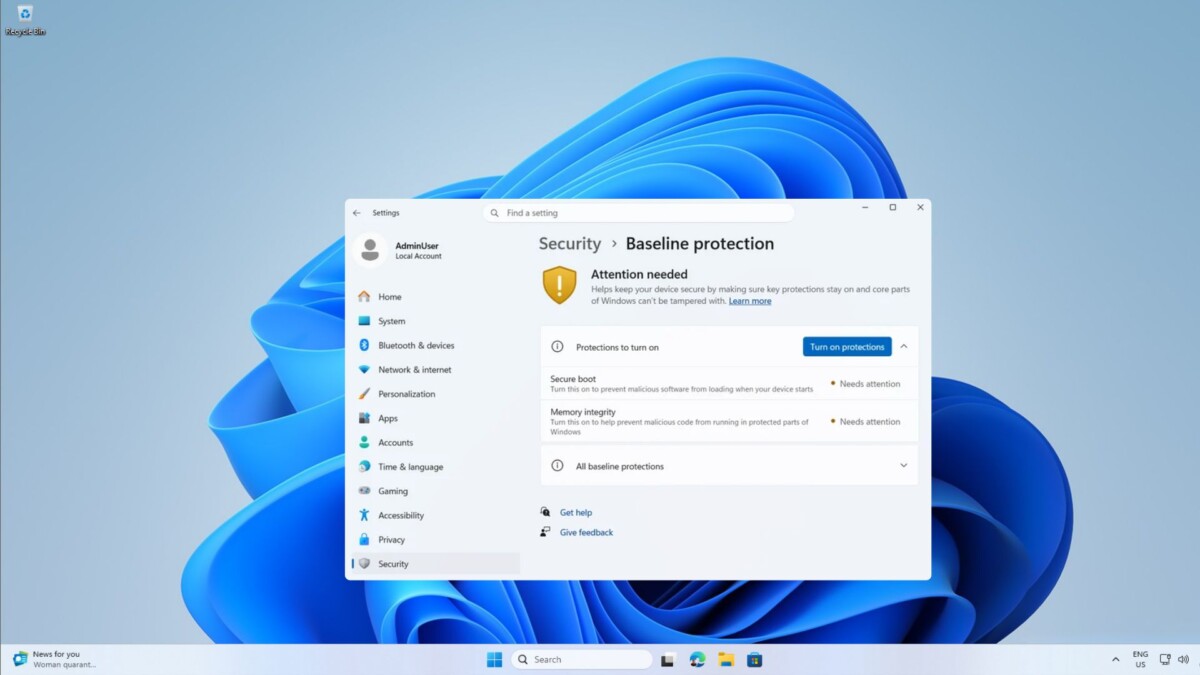
Momenteel beschikbaar voor leden van het Windows Insider-programma, is deze functie bestemd voor een algemene implementatie rond 2027. Het doel is duidelijk: transformeer een reeks individuele controles in een globale binaire respons. Het systeem geeft simpelweg aan of de PC slaagt of faalt bij de controle, met een lijst van ontbrekende beschermingen.
Deze gecentraliseerde aanpak vervangt de ‘op maat’ verificaties die door elke softwareuitgever worden uitgevoerd. Bijvoorbeeld, vereist een bank vandaag misschien nog steeds een TPM 2.0-chip, terwijl een anti-cheat game de driversignatuur controleert. Met de basisscherming zal Windows een globale status bieden die het voor ontwikkelaars vergemakkelijkt om te beslissen of uitvoering wordt toegestaan of niet.
De acht beoordelingscriteria
- Het nieuwe systeem evalueert specifiek de volgende acht elementen:
- **TPM 2.0**: De beveiligde platformmodule.
- **Secure Boot**: Het controleren van handtekeningen bij het opstarten.
- **VBS**: Virtualisatiegebaseerde beveiliging.
- **Alleen getekende drivers**: Verbod op niet-geverifieerde drivers.
- **Windows-geverifieerde drivers**: Validatie door de systeemfabrikant.
- **Kernel debugger bescherming**: Beletten van toegang tot debug-modus.
- **Bescherming tegen kwetsbare drivers**: Filteren van risicovolle drivers.
> “De platform geeft de status aan; u bent verantwoordelijk voor het beleid.”
> — Brandon Bray, hoofdproduct Windows bij Microsoft.
Impact op Linux-gebruikers in dual-boot
Een directe consequentie van deze maatregel betreft gebruikers die dual-boot gebruiken met Linux. Om een alternatief besturingssysteem te installeren, is het vaak noodzakelijk om Secure Boot of geheugenintegriteit uit te schakelen.
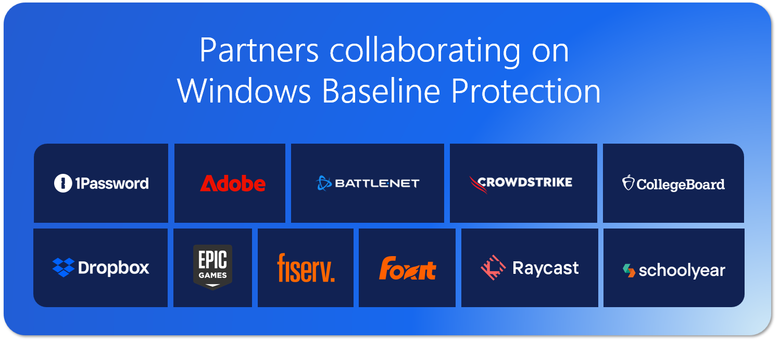
Met de komst van de basisscherming kunnen deze configuraties direct worden geïdentificeerd als niet-conform. Gevoelige applicaties, zoals Adobe, Battle.net, 1Password of Schoolyear (reeds elf bedrijven testen het systeem), zouden dan weigeren te starten op een PC die als ‘onveilig’ wordt beschouwd.
Het is belangrijk op te merken dat uitgevers nog niet hebben aangekondigd dat ze deze machines systematisch zullen blokkeren. Echter, software zoals Battlefield 6 weigert al zonder Secure Boot te starten. De nieuwe Microsoft-functie vormgeeft en generaliseert alleen deze logica.
Geheugenintegriteit: een punt van waakzaamheid
Een ander cruciaal aspect dat door deze veranderingen wordt geraakt, betreft de geheugenintegriteit (Memory Integrity). Hoewel Microsoft in 2022 adviseerde dit mechanisme uit te schakelen voor betere prestaties, activeert Windows 11 het nu automatisch op de meeste machines.
Als u ervoor hebt gekozen om dit handmatig uit te schakelen vanwege compatibiliteits- of prestatie-redenen, zal uw computer falen bij de beveiligingscontrole. Dana Huang, vice-president van Windows-beveiliging bij Microsoft, legt uit dat deze eis ‘geversioneerd’ zal zijn. Met andere woorden, een apparaat dat vandaag als voldoende veilig wordt beschouwd, kan morgen niet meer zo zijn, naarmate de beveiligingsdrempels met elke nieuwe update worden verhoogd.
Wat te doen voor gebruikers?
Gezien de onvermijdelijke evolutie van het technologische landschap is voorzichtigheid geboden. Spelers en professionals moeten hun hardware- en softwareconfiguratie nauwlettend in de gaten houden. Het uitschakelen van beveiligingsfuncties om prestaties licht te optimaliseren of een secundair besturingssysteem te installeren, kan incompatibel worden met het uitvoeren van kritieke software.
Microsoft benadrukt dat ontwikkelaars het recht behouden om de zwaarte van hun blokkades te bepalen: ze kunnen ervoor kiezen om een waarschuwing weer te geven, bepaalde functies te vergrendelen of de applicatie te verbannen. Voor Lev3lup.be betekent deze trend een nieuw tijdperk waarin naleving van Windows-beveiligingsstandaarden een onontbeerlijke voorwaarde wordt voor elke applicatie die zich op het besturingssysteem wil uitvoeren.
—